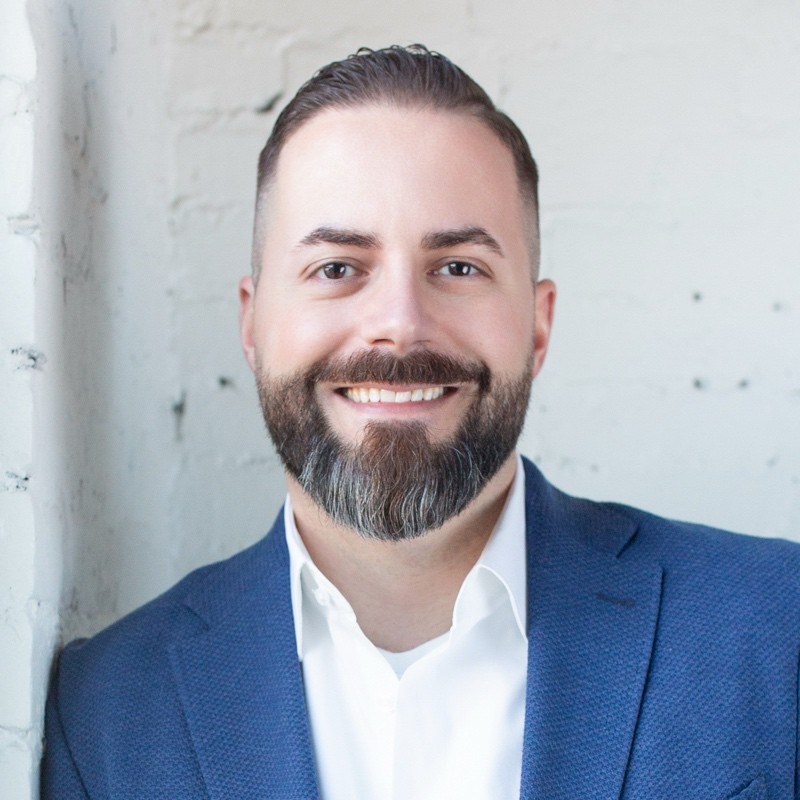
Ilija Vadjon
Chief Information Security Officer at The Wendy's Company, CISSP, CISA, PCI ISA
The Wendy's Company•Columbus, Ohio, United States
View LinkedIn ProfileExperience20+ Years
LevelCXO
Executive Overview
Ilija is an experienced information security leader with over 19 years of experience with a strong emphasis in information risk management, penetration testing, PCI compliance, and security leadership. He has a proven track record in building new information security teams, assessing risk for organizations, and advising senior management on constantly shifting information risk landscape.
Career Timeline
- The Wendy's CompanyCurrentSep 2012–Present· 14 yrs
- Chief Information Security OfficerCurrentFeb 2025–Present
- Senior Director - Deputy Chief Information Security OfficerJun 2023–Feb 2025
- Senior Director, Information Risk and Offensive SecurityJun 2022–Jun 2023
- Director, Information Risk and Offensive Security, Information SecurityMay 2019–Jun 2022
- Manager, Information Risk and Offensive SecurityAug 2015–May 2019
- Manager, Internal Audit, Information TechnologyMar 2015–Aug 2015
- Senior Internal AuditorSep 2012–Mar 2015
- Feb 2009–Sep 2012· 3 yrs 7 mos
- Senior AuditorFeb 2009–Sep 2012
- Nov 2005–Feb 2009· 3 yrs 3 mos
- Senior AuditorOct 2007–Feb 2009
- Staff IT AuditorNov 2005–Sep 2007
Education
BBA
MIS and Finance
Ohio UniversityExecutive Relationship Map
Reports To
Ilija Vadjon
Vice Chair & President
Chief Financial Officer
Chief Technology Officer
Chief Operating Officer
Skills & Expertise
IT AuditIT RiskProject ManagementInformation SecurityInternal AuditThird Party Risk Management (TPRM)LeadershipFinancial AnalysisInformation security risk managementBusiness Process ImprovementInformation Security LeadershipSecurity EngineeringApplication SecuritySecurityPenetration TestingSecurity ArchitectureInternal ControlsSarbanes-Oxley ActAuditingCloud Platform Security